PPIO 零认证沙箱:Agent 安全的战场不只在模型侧,更在执行侧
随着智能体大规模走进生产环节,AI 安全已从技术议题升级为企业级战略命题。
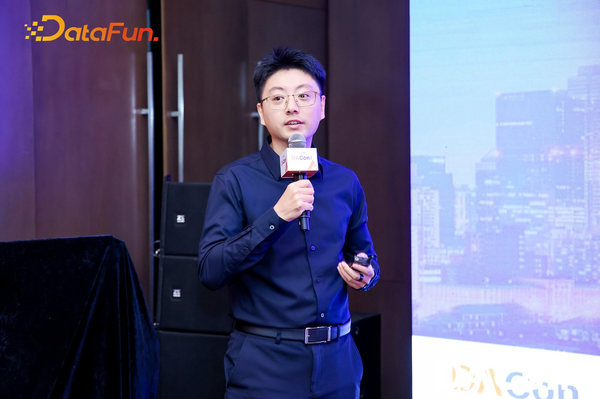
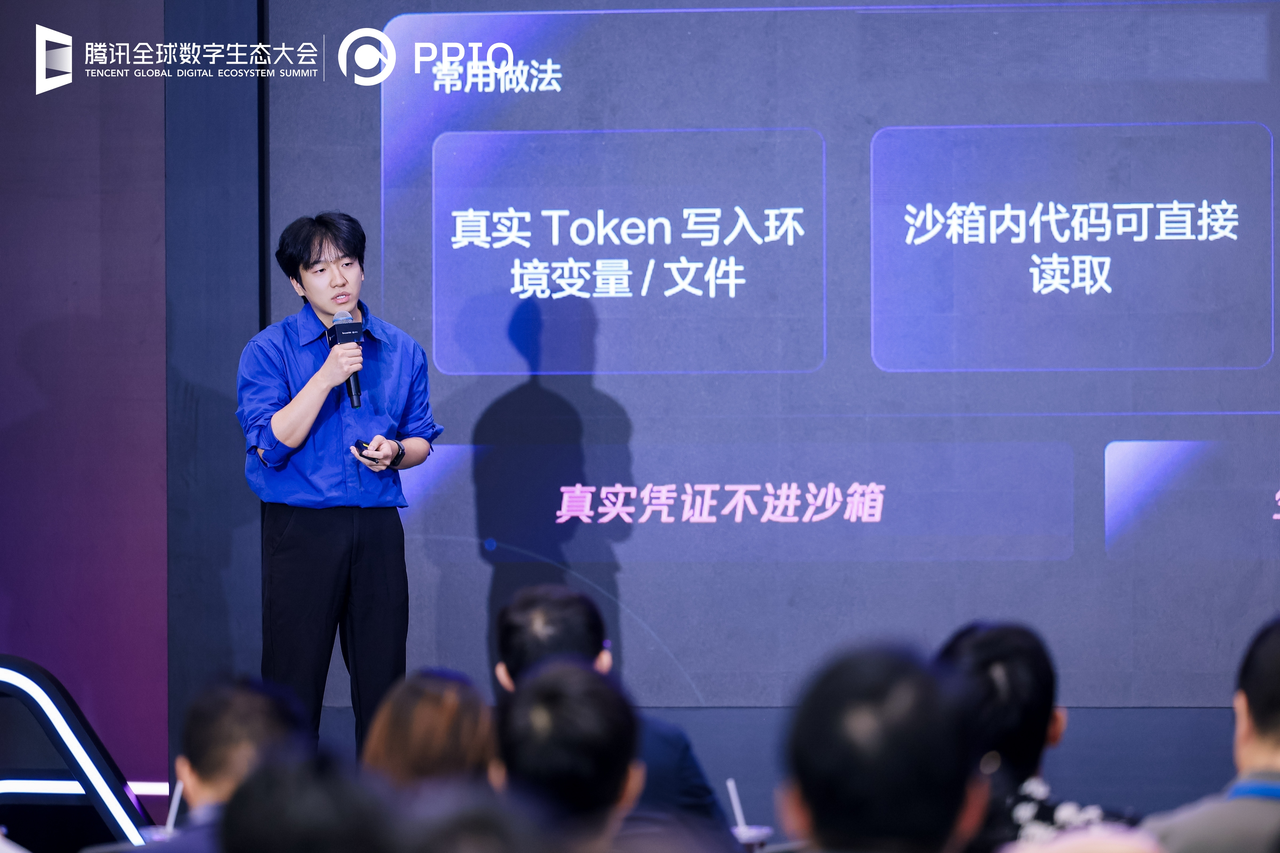
在上周五刚刚结束的腾讯全球数字生态大会上,PPIO 受邀参加 「Agent 安全专场」。PPIO Sandbox 产品专家宋书豪发表主题演讲《零认证沙箱 × 腾讯云安全 —— Agent 执行环境的信任边界重构》,系统阐述了 PPIO 在 Agent 执行安全领域的全新架构思路。
PPIO 沙箱是一款专为 Agent 场景设计的新一代运行时基础设施,提供了一个安全隔离的云端沙箱环境来执行 AI 生成的代码。PPIO 沙箱是国内首款兼容 E2B 的 Agent 沙箱,上线一年创建规模增长超 120 倍,每天运行沙箱数量上百万。
被忽视的场景:Agent 安全损失发生在沙箱,而非模型
模型决定 Agent 想做什么,但执行环境决定它能做成什么。
在这一背景下,宋书豪提出一个核心判断:“今天关于 Agent 安全的讨论,绝大多数都集中在模型侧。大家担心 Prompt Injection 会不会骗过模型,会不会让模型输出恶意指令。但一个残酷的事实是:Prompt Injection 的成败取决于模型,而真正的损失发生在执行环境。”
凭证被读走、数据被外发、内网被探测,这些真实损失全部发生在代码执行阶段,而非模型推理阶段。这一视角切换,直接指向了 Agent 安全领域长期被误判的一个基本假设。
传统云服务的多租户安全模型,核心是“防止用户A看到用户B”——边界画在租户之间,租户内部提交的代码默认是可信的。
但 Agent 执行环境面对的是完全不同的威胁模型:用户自己提交的代码,本身就不可信。
一个Agent任务,可能是被 Prompt Injection 劫持过的。它运行的每一行代码,都可能出自攻击者的意图。在这种前提下,沙箱内任何形式的认证——环境变量、配置文件、Token 文件——对执行代码来说都是明文。
环境变量可以被 printenv 读出来,配置文件可以直接 cat,进程内存也能在运行时被读取。宋书豪强调,沙箱内的认证,只能防误操作,防不了恶意。
这意味着:只要凭证进入沙箱,它就已经暴露了。
PPIO的答案:零认证沙箱的三大支柱
既然沙箱内的认证天然不可靠,PPIO 选择了一条完全不同的路径——不在沙箱内做认证,而是让沙箱内不具备认证的必要。
围绕这一理念,PPIO 构建了三层架构:
支柱一,凭证零下发,真实凭证从不进入沙箱。
传统做法是把真实 Token 写入环境变量或文件,供沙箱内代码调用。但这样一来,代码可以直接读取并带出沙箱。
PPIO 的做法是:沙箱里从头到尾只有占位符,真实凭证由平台在请求经过边界时注入。 沙箱内的代码看到的永远是一个假的、无意义的占位符;当它需要调用外部服务时,请求先经过平台边界,由平台替换为真实凭证后再转发出去。
这一设计带来三个关键安全属性:
- 真实凭证不进沙箱,代码拿不到可以滥用的东西
- 凭证生命周期独立于沙箱,可随时轮换、吊销
- 所有外部调用都经过平台,天然具备审计能力
支柱二:网络策略外置,代码改不了自己的防火墙。
Agent 能访问哪些外部服务?这个判定权必须掌握在平台手里,而不是交给沙箱内的代码。
PPIO 采用声明式网络策略:出入双向流量按预设规则控制,判定逻辑完全在沙箱之外执行。规则不在沙箱里,被注入的恶意代码就没有可以篡改的对象。
支柱三:端口受控暴露,暴露必经鉴权,随沙箱一起回收。
Agent 开发场景中,经常需要把沙箱里的服务暴露出来——比如预览页面、调试接口。传统做法是直接把端口映射出去,但这样暴露地址会扩散:出现在日志里、留在浏览器历史里、被放进分享链接,而且收不回来。
PPIO 的方案是:沙箱内的服务暴露必须经过平台代理鉴权。 即使地址泄漏,访问者也绕不过平台的鉴权层。更重要的是,暴露关系随沙箱生命周期绑定——沙箱一回收,所有暴露通道立即关闭,不存在“地址泄漏后永久暴露”的问题。
安全理念重构:从“内部可信”到“默认不可信”
零认证沙箱解决了“Agent 在沙箱里能做什么”的问题,但安全是一个纵深体系。PPIO 选择与腾讯云主机安全深度协同,构建三层防护架构:PPIO 在沙箱层控制控制每个不可信 Agent 的实际权限,腾讯云在主机层保护承载沙箱的计算节点,腾讯 iOA 在终端层管控员工终端上运行的 Agent。
宋书豪强调了审计联动的价值:“一台 CVM 节点上运行着成百上千个沙箱。如果主机安全发现入侵告警,只知道节点级别受影响,你不可能为了一个告警把整台机器上的所有任务都停掉。PPIO 的审计系统把节点级告警关联到具体沙箱,定位到受影响的那个任务后精准处置,其他任务照常运行。”
这种“主机层发现 + 沙箱层定位”的联动机制,实现了从“一刀切式下线”到“精准隔离处置”的升级。
演讲最后,宋书豪用三句话总结了 PPIO 零认证沙箱的安全效果:“Agent 拿不到能滥用的凭证,改不了自己的网络规则,暴露的服务绕不过鉴权。”
这背后是一次安全范式的转移:传统多租户安全建立在“租户内部可信”的假设上,而 Agent 执行环境的安全必须建立在“默认全部不可信”的前提上。不是在沙箱里加更多认证,而是让沙箱里根本没有需要被认证的东西。
在 Agent 应用规模化落地的今天,执行环境的安全已经从“加分项”变成了“必答题”。PPIO 的这套沙箱防护体系,为行业提供了一个可落地的参考范式——让模型专注于智能,让沙箱守护边界。